
Los ataques contra sistemas de refrigeración de supermercados encendieron las alertas en Europa. La agencia de ciberseguridad advierte que los electrodomésticos conectados también podrían convertirse en objetivos de los delincuentes informáticos.
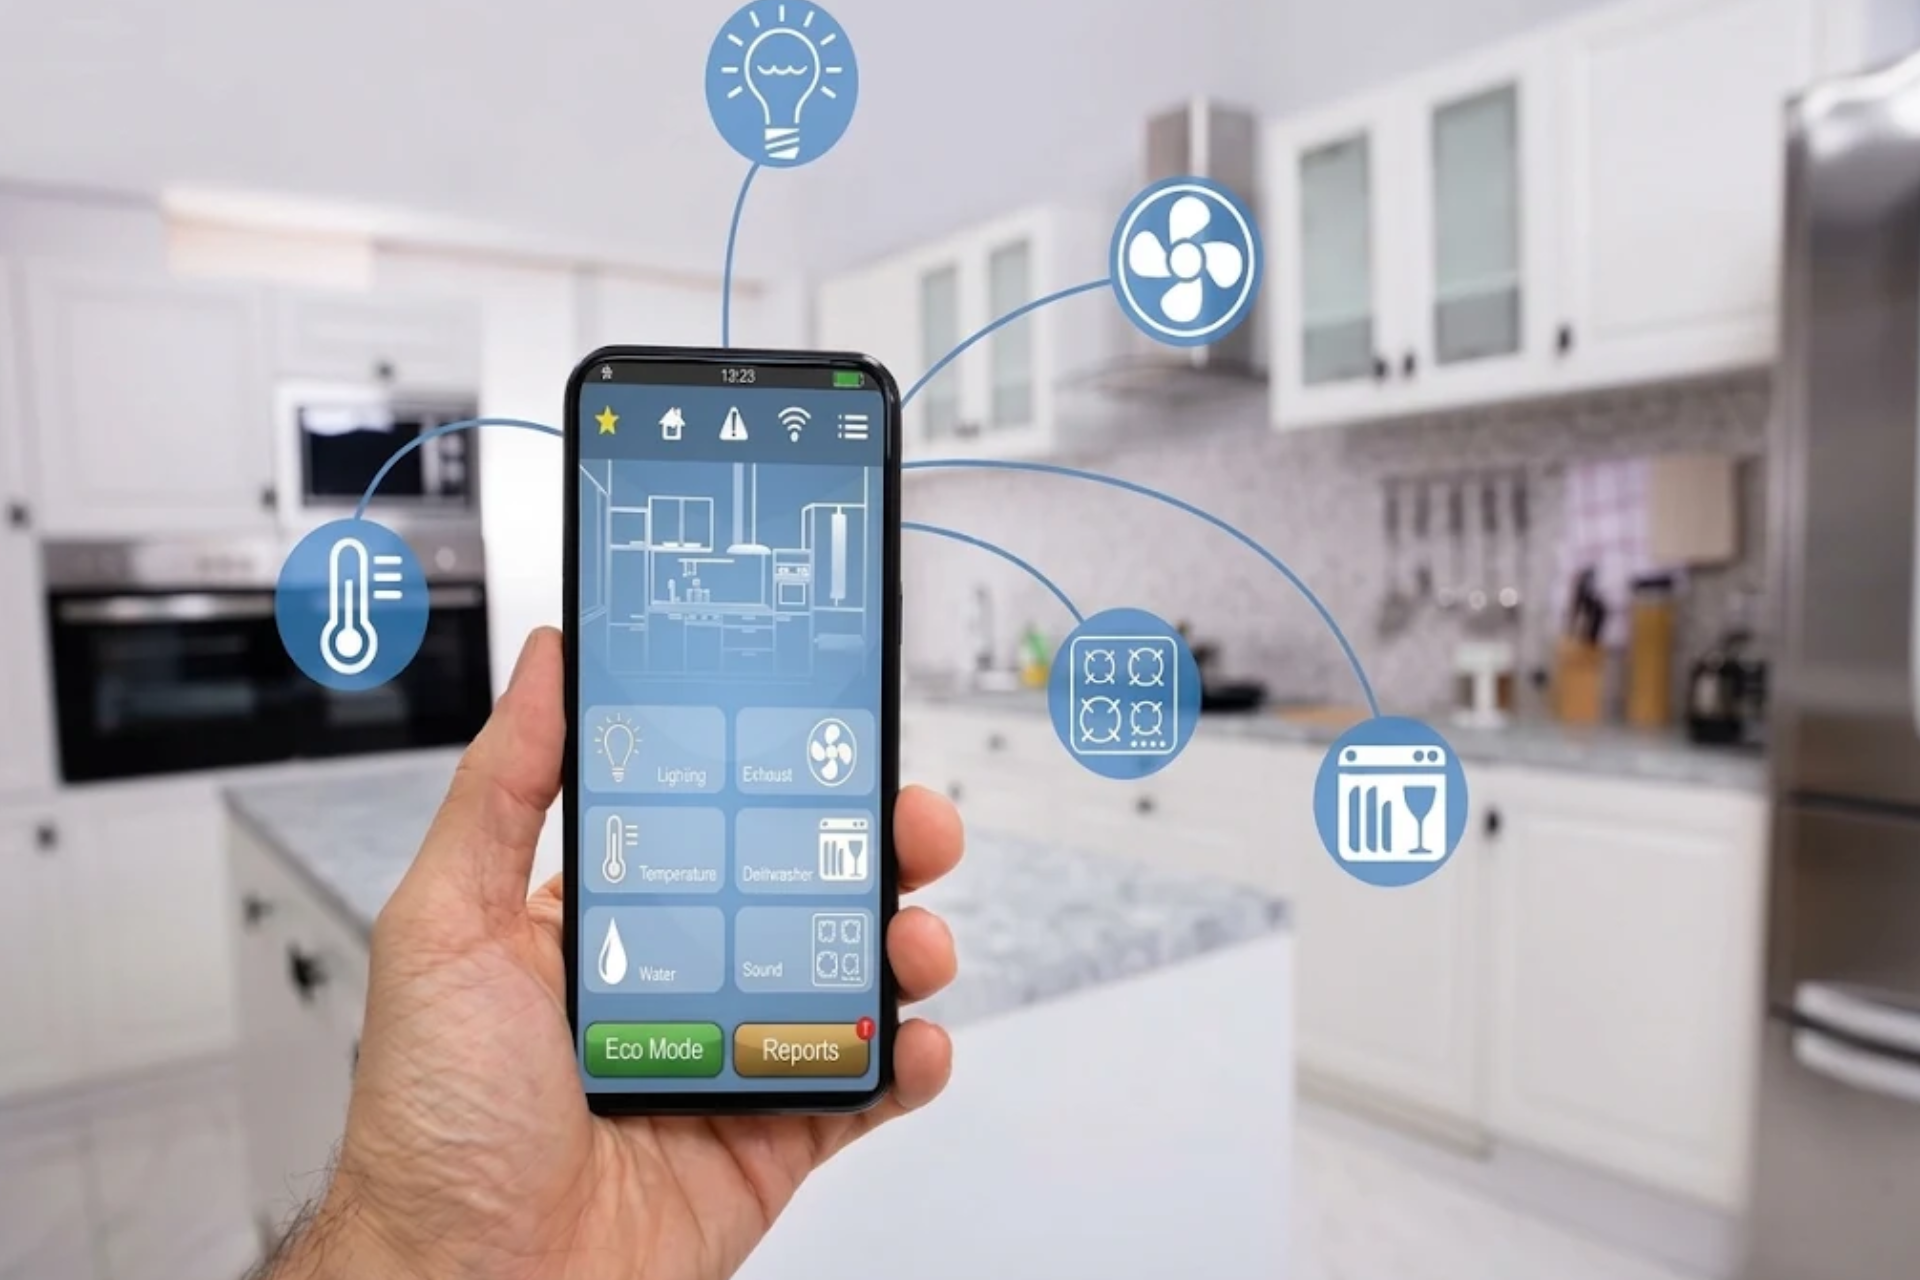
Los electrodomésticos inteligentes, como neveras, televisores, cámaras y otros dispositivos conectados a internet, podrían convertirse en nuevos objetivos de los ciberdelincuentes. La advertencia fue emitida por la Agencia de la Unión Europea para la Ciberseguridad (ENISA), que alertó sobre la rapidez con la que la inteligencia artificial permite identificar y aprovechar vulnerabilidades informáticas.
La preocupación aumentó después de varios ataques contra sistemas de refrigeración de supermercados europeos durante octubre y noviembre de 2026. Estos incidentes afectaron instalaciones comerciales de distintos países y demostraron que los equipos conectados a redes digitales también pueden convertirse en puntos vulnerables. Aunque la advertencia apunta a posibles riesgos para los hogares, no significa que exista una ola confirmada de ataques contra electrodomésticos domésticos.
Juhan Lepassaar, director ejecutivo de ENISA, advirtió que el tiempo entre el descubrimiento de una falla de seguridad y su aprovechamiento por parte de los atacantes se está reduciendo considerablemente. En declaraciones a la AFP, señaló que después de los frigoríficos podrían estar en riesgo los routers y, posteriormente, otros aparatos conectados.
¿Por qué los electrodomésticos inteligentes pueden ser vulnerables?
Los dispositivos que se conectan a internet utilizan programas informáticos para comunicarse con aplicaciones, servidores y otros equipos. Si ese software presenta fallas de seguridad, los atacantes pueden intentar aprovecharlas para acceder a los sistemas sin autorización.
El problema se agrava cuando los fabricantes tardan en publicar actualizaciones o los usuarios mantienen versiones desactualizadas. También influyen las contraseñas débiles, las configuraciones inseguras y la falta de mantenimiento de los equipos.
Según el informe de ENISA, la inteligencia artificial está aumentando las capacidades tanto de quienes atacan como de quienes defienden los sistemas. Sin embargo, la agencia advierte que la velocidad con la que los delincuentes pueden identificar y explotar vulnerabilidades reduce el margen de respuesta de las organizaciones.
La tecnología también facilita la creación de mensajes fraudulentos, audios y videos manipulados mediante herramientas de inteligencia artificial. Estas técnicas pueden utilizarse en campañas de suplantación de identidad o phishing para engañar a los usuarios y obtener información confidencial.
También te puede interesar: Los agentes de inteligencia artificial empiezan a hablar entre ellos y esto es lo que se dicen
Los ataques a supermercados encendieron las alertas en Europa
La advertencia de ENISA se produce después de varios incidentes que afectaron sistemas de refrigeración comercial en diferentes países europeos. Los ataques registrados durante octubre y noviembre comprometieron equipos encargados de mantener la temperatura de neveras y congeladores en supermercados.
En Francia, cientos de establecimientos resultaron afectados por incidentes registrados los días 11 y 12 de octubre. El aumento de temperatura en los sistemas de refrigeración obligó a algunos comercios a desechar productos perecederos que ya no podían conservarse en condiciones adecuadas.
La situación llevó a las autoridades europeas a reforzar la vigilancia y coordinar respuestas frente a los incidentes. El 4 de noviembre, ENISA y otros organismos comunitarios emitieron una declaración conjunta para pedir a las organizaciones afectadas que adoptaran medidas inmediatas con el fin de reducir la exposición de sus sistemas.
Estos episodios muestran que los ataques informáticos no se limitan al robo de información o a la interrupción de páginas web. También pueden afectar infraestructuras y servicios físicos que dependen de sistemas conectados.
¿Cómo proteger los electrodomésticos inteligentes de ataques informáticos?
Aunque los incidentes reportados por ENISA corresponden principalmente a sistemas comerciales y organizaciones, los usuarios también pueden adoptar medidas para reducir los riesgos en sus hogares.
Entre las recomendaciones de seguridad para dispositivos conectados se encuentran:
- Cambiar las contraseñas de fábrica: utilizar claves largas, seguras y diferentes para cada dispositivo, en lugar de conservar las credenciales predeterminadas.
- Mantener los equipos actualizados: instalar las actualizaciones de software y firmware que publique el fabricante, ya que pueden corregir vulnerabilidades.
- Proteger la red WiFi: establecer una contraseña robusta para el router y, si el equipo lo permite, crear una red independiente para los aparatos inteligentes.
- Desactivar funciones que no se utilizan: limitar el acceso remoto, los micrófonos, las cámaras y otros permisos cuando no sean necesarios.
- Activar la autenticación en dos pasos: utilizar esta opción en las cuentas y aplicaciones que controlan los dispositivos, siempre que esté disponible.
- Revisar el soporte del fabricante: antes de comprar un equipo, comprobar si recibe actualizaciones de seguridad y durante cuánto tiempo tendrá asistencia técnica.
Estas medidas coinciden con las recomendaciones de organismos de ciberseguridad como el Instituto Nacional de Ciberseguridad de España (INCIBE) y la Comisión Federal de Comercio de Estados Unidos (FTC).
¿Qué está haciendo la Unión Europea para reforzar la seguridad digital?
La Unión Europea cuenta con normas para mejorar la protección de los productos que incorporan componentes digitales. Entre ellas está el Reglamento de Resiliencia Cibernética (Cyber Resilience Act), adoptado en 2024, que establece obligaciones de seguridad para fabricantes y desarrolladores de productos conectados.
Desde el 11 de septiembre de 2026, los fabricantes deben reportar vulnerabilidades que estén siendo explotadas activamente y determinados incidentes graves que afecten la seguridad de sus productos. Las obligaciones generales del reglamento comenzarán a aplicarse plenamente en diciembre de 2027.
Sin embargo, ENISA advierte que todavía existen dificultades para responder a las amenazas. El organismo señala que el 45 % de las organizaciones consultadas en un estudio sobre inversiones en ciberseguridad de 2025 tenía problemas para encontrar profesionales con las competencias necesarias.
La advertencia deja claro que la seguridad digital ya no es un asunto exclusivo de computadores y teléfonos. A medida que más objetos cotidianos se conectan a internet, protegerlos también se convierte en una tarea importante para fabricantes, empresas y usuarios.